Domain polyzythämie.de kaufen?
Wir ziehen mit dem Projekt
polyzythämie.de um.
Sind Sie am Kauf der Domain
polyzythämie.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain polyzythämie.de kaufen?
Was ist der Unterschied zwischen einem Webkit-Exploit und einem Kernel-Exploit auf der PS4?
Ein Webkit-Exploit ist ein Sicherheitslücke im Webbrowser der PS4, die es einem Angreifer ermöglicht, Code auszuführen und möglicherweise die Konsole zu hacken. Ein Kernel-Exploit hingegen ist eine Sicherheitslücke im Betriebssystemkern der PS4, die es einem Angreifer ermöglicht, tiefgreifende Änderungen am System vorzunehmen und beispielsweise nicht autorisierte Software auszuführen. Der Kernel-Exploit ist in der Regel schwerwiegender und potenziell gefährlicher, da er einen tieferen Zugriff auf das System ermöglicht. **
Ist dieser Exploit eine schädliche Datei?
Ohne weitere Informationen kann ich nicht beurteilen, ob der Exploit eine schädliche Datei ist. Ein Exploit ist eine Methode, um eine Sicherheitslücke auszunutzen, und kann sowohl für gute als auch für böswillige Zwecke verwendet werden. Es hängt von der Absicht und dem Kontext ab, ob der Exploit schädlich ist oder nicht. **

Ähnliche Suchbegriffe für Gebeshuber-Klaus-Exploit
Top-Angebote
Produkte zum Begriff Gebeshuber-Klaus-Exploit:
-
Un exploit ordinaire - Le Ranch, Audio, 9782487083806Un Exploit Ordinaire Von Le Ranch, Banijay Kids & Family Audio And Publishing, 978-2-487-08380-6, Sprecher: Marie Nonnenmacher,adrien Solis,emmylou Homs,dimitri Rougeul,fanny Bloc, Sprache: Französisch1,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gebeshuber, Klaus: Exploit!Exploit! , Code härten, Bugs analysieren, Hacking verstehen. Das Handbuch für sichere Softwareentwicklung , Querlenker > Sportfederung , Erscheinungsjahr: 201908, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Gebeshuber, Klaus~Teiniker, Egon~Zugaj, Wilhelm, Seitenzahl/Blattzahl: 519, Themenüberschrift: COMPUTERS / General, Keyword: Fuzzing; Encapsulation; Data Validation; Architectural Risk Analysis; ASLR SEHOP; OWASP; IT-Security; Underrun; Hand-Buch lernen Grundlagen Kurse Tipps Workshops Tutorials Wissen Anleitung Training Einführung Ausbildung Beruf; Assembler; Java C Programmierung; Kryptologie, Fachschema: Informatik~Programmiersprachen~EDV / Theorie / Allgemeines, Fachkategorie: Informatik~Informationstechnik (IT), allgemeine Themen, Warengruppe: HC/Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk, Länge: 246, Breite: 180, Höhe: 35, Gewicht: 1078, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 222143644,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Diaglobal Erythrozyten & Hämatokrit Kontrolllösung – 5 × 1 ml ERY/HCT QS.cls-tabelle { border-collapse: collapse; width: 100%; min-width: 400px; } .cls-tabelle th { border: 1px solid #ddd; padding: 8px; text-align: left; background: #f2f2f2; } .cls-tabelle td { border: 1px solid #ddd; padding: 8px; text-align: left; } .cls-separator { border: 0; border-top: 1px solid #e0e0e0; margin: 24px 0; } .cls-merkmale-box { background: #f9f9f9; padding: 15px; border-radius: 5px; border-left: 5px solid rgb(46, 125, 50); } .cls-anwendung-box { background: #f0f7f0; padding: 15px 20px; border-radius: 5px; border: 1px solid #c8e6c9; } .cls-tabelle-wrapper { overflow-x: auto; } Diaglobal ERY QS – Kontrolllösung für Erythrozyten & Hämatokrit, 5 × 1 ml Wer in der Praxis Erythrozyten- und Hämatokritwerte patientennah misst, muss regelmäßig die Richtigkeit seines Messsystems prüfen — das fordert die Richtlinie der Bundesärztekammer (RiliBÄK) . Die Diaglobal ERY QS Kontrolllösung macht genau das einfach: Fünf gebrauchsfertige Röhrchen mit Hämolysat im Normalbereich, je 1 ml, sofort einsetzbar ohne Zusatzreagenzien. Sie deckt beide Parameter ab — Erythrozyten (ERY 142) und Hämatokrit (HCT 142) — in einem einzigen Kontrollvorgang. Für Hausarztpraxen, Dialysezentren, pädiatrische Praxen, Sportmedizin und Labore , die valide und dokumentierbare Messwerte im Praxisalltag benötigen. Die Anwendung ist identisch mit der Patientenmessung: 10 µl Kontrolllösung in eine frische Küvette pipettieren, ins Photometer einlegen, Messwert mit dem Sollbereich im Beipackzettel vergleichen. Liegt der Wert im Bereich, ist das Messsystem korrekt kalibriert. Bei Abweichungen lassen sich gezielt Küvettencharge, Pipettiervolumen oder Photometer überprüfen. Ein geöffnetes Röhrchen bleibt bei 2–8 °C bis zu vier Wochen stabil. Die Sollwerte sind spezifisch auf Diaglobal-Photometer abgestimmt; bei Geräten anderer Hersteller ist eine geräteindividuelle Validierung erforderlich. Das Sicherheitsdatenblatt steht auf der Produktseite unter Downloads bereit. Wichtige Merkmale Zwei Parameter, eine Lösung: Kontrolliert sowohl Erythrozyten (ERY 142) als auch Hämatokrit (HCT 142) in einem Kontrollvorgang — kein separates Kontrollmaterial nötig. Spart Lagerplatz und vereinfacht die Qualitätssicherung. Sofort einsatzbereit: Fünf gebrauchsfertige Röhrchen à 1 ml — keine Zusatzreagenzien, keine Vorbereitung. Direkt pipettieren, messen, dokumentieren. RiliBÄK-konform: Erfüllt die Anforderung der Bundesärztekammer zur wöchentlichen Richtigkeitskontrolle in der patientennahen Diagnostik. Protokollvordrucke sind bei Diaglobal kostenlos erhältlich. Geringer Verbrauch: Nur 10 µl pro Kontrollmessung — identisch mit dem Probenvolumen bei Patientenmessungen. Fünf Röhrchen reichen für viele Kontrollzyklen. Geöffnet stabil: Bis zu vier Wochen nach Öffnung bei 2–8 °C verwendbar. Praktisch für die wöchentliche Kontrolle ohne Materialverschwendung. Klare Sollwerte: Normalbereich mit dokumentierten Referenzwerten im Beipackzettel. Einfacher Soll-Ist-Vergleich für die Protokolldokumentation. CE-IVD zertifiziert: Zugelassen für den professionellen Einsatz in der In-vitro-Diagnostik. Anwendung & Durchführung Vorbereitung: Röhrchen vor Gebrauch sanft schwenken — nicht schütteln. Schütteln kann Schaumbildung verursachen und den Messwert verfälschen. Probenauftrag: Exakt 10 µl Kontrolllösung in eine frische Küvette (ERY 142 oder HCT 142) pipettieren — identisch mit dem Patienten-Volumen. Messung: Küvette in das auf die entsprechende Methode programmierte Photometer einsetzen und wie eine Patientenprobe messen. Auswertung: Messwert mit dem Sollbereich im Beipackzettel vergleichen. Bei Abweichungen Gerät, Pipettiervolumen und Küvettencharge prüfen. Dokumentation: Messwert und Datum im Qualitätskontroll-Protokoll eintragen. Protokollvordrucke sind bei Diaglobal kostenlos erhältlich. ⚠️ Bitte beachten: Kontrolle bei jeder neuen Küvettencharge, nach Gerätewartung und mindestens wöchentlich gemäß RiliBÄK durchführen. Die Sollwerte sind auf Diaglobal-Photometer abgestimmt — bei Geräten ande44,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist der GTA 5 Exploit?
Der GTA 5 Exploit bezieht sich auf eine Schwachstelle im Spiel Grand Theft Auto V, die es Spielern ermöglicht, unerlaubte Vorteile zu erlangen. Dies kann beispielsweise das Ausnutzen von Fehlern im Spielcode sein, um unendlich Geld oder andere Ressourcen zu erhalten. Solche Exploits können den Spielspaß für andere Spieler beeinträchtigen und werden oft von den Entwicklern gepatcht, um sie zu beheben. **
-
Für welchen Exploit wird welche Programmiersprache verwendet?
Die Wahl der Programmiersprache hängt nicht direkt mit dem Exploit zusammen, sondern eher mit der Art der Anwendung, die ausgenutzt wird. Exploits können in verschiedenen Programmiersprachen geschrieben werden, je nachdem, welche Sprache für die Entwicklung der Anwendung verwendet wurde. Zum Beispiel könnten Exploits für Webanwendungen in Sprachen wie PHP, Python oder JavaScript geschrieben werden, während Exploits für Betriebssysteme in Sprachen wie C oder Assembly geschrieben werden könnten. Es gibt jedoch keine feste Regel, welche Sprache für welchen Exploit verwendet werden muss. **
-
Kann ein Roblox-Exploit mein Internet hacken?
Ein Roblox-Exploit kann dein Internet nicht direkt hacken. Ein Exploit ist eine Art von Software, die Schwachstellen in einem Computersystem ausnutzt, um unerlaubte Aktionen auszuführen. Es ist jedoch möglich, dass ein Exploit dein Roblox-Konto oder deine persönlichen Informationen gefährdet, wenn du unsichere Anmeldeinformationen verwendest oder auf betrügerische Links klickst. Es ist daher wichtig, vorsichtig zu sein und sichere Praktiken beim Surfen im Internet zu verwenden. **
-
Ja, Hacks von Exploit Play sind legal.
Ja, Hacks von Exploit Play sind legal. Exploit Play ist eine Plattform, die Tools und Hacks für Spiele anbietet, die von den Entwicklern genehmigt wurden. Solange die Nutzung dieser Hacks innerhalb der vom Spielentwickler festgelegten Richtlinien erfolgt, ist es legal, sie zu verwenden. Es ist jedoch wichtig, die Nutzungsbedingungen der Spiele zu beachten, um sicherzustellen, dass keine Regeln verletzt werden. **


Wie entferne ich den PS4 9.00 HEN Exploit?
Um den PS4 9.00 HEN Exploit zu entfernen, musst du die Custom Firmware (CFW) deinstallieren. Dies kann durch das Zurücksetzen der Konsole auf die Werkseinstellungen erfolgen. Stelle sicher, dass du vorher alle wichtigen Daten gesichert hast, da das Zurücksetzen alle Daten auf der Konsole löscht. Anschließend kannst du die Konsole neu starten und der Exploit sollte entfernt sein. **
Wer tötet Klaus?
Wer tötet Klaus? Ist Klaus überhaupt in Gefahr? Gibt es jemanden, der ein Motiv hätte, Klaus zu töten? Oder handelt es sich um eine hypothetische Frage in einem Krimi-Roman? Es bleibt spannend, herauszufinden, wer Klaus tatsächlich bedroht. **
Top-Angebote
Produkte zum Begriff Gebeshuber-Klaus-Exploit:
-
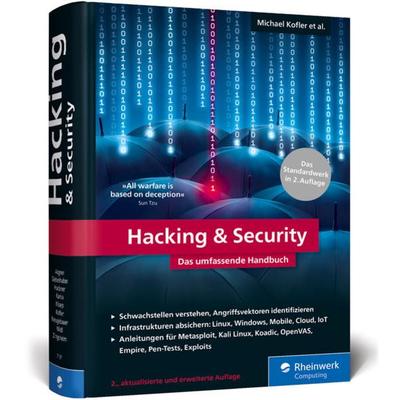
Hacking & Security, Gebundene Ausgabe von Michael Kofler,André Zingsheim,Klaus Gebeshuber,Stefan Kania,Markus Widl, RheinwerkHacking & Security, Gebundene Ausgabe Von Michael Kofler,andré Zingsheim,klaus Gebeshuber,stefan Kania,markus Widl, Rheinwerk, Seitenanzahl: 113429,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Un exploit ordinaire - Le Ranch, Audio, 9782487083806Un Exploit Ordinaire Von Le Ranch, Banijay Kids & Family Audio And Publishing, 978-2-487-08380-6, Sprecher: Marie Nonnenmacher,adrien Solis,emmylou Homs,dimitri Rougeul,fanny Bloc, Sprache: Französisch1,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gebeshuber, Klaus: Exploit!Exploit! , Code härten, Bugs analysieren, Hacking verstehen. Das Handbuch für sichere Softwareentwicklung , Querlenker > Sportfederung , Erscheinungsjahr: 201908, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Gebeshuber, Klaus~Teiniker, Egon~Zugaj, Wilhelm, Seitenzahl/Blattzahl: 519, Themenüberschrift: COMPUTERS / General, Keyword: Fuzzing; Encapsulation; Data Validation; Architectural Risk Analysis; ASLR SEHOP; OWASP; IT-Security; Underrun; Hand-Buch lernen Grundlagen Kurse Tipps Workshops Tutorials Wissen Anleitung Training Einführung Ausbildung Beruf; Assembler; Java C Programmierung; Kryptologie, Fachschema: Informatik~Programmiersprachen~EDV / Theorie / Allgemeines, Fachkategorie: Informatik~Informationstechnik (IT), allgemeine Themen, Warengruppe: HC/Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk, Länge: 246, Breite: 180, Höhe: 35, Gewicht: 1078, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 222143644,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen einem Webkit-Exploit und einem Kernel-Exploit auf der PS4?
Ein Webkit-Exploit ist ein Sicherheitslücke im Webbrowser der PS4, die es einem Angreifer ermöglicht, Code auszuführen und möglicherweise die Konsole zu hacken. Ein Kernel-Exploit hingegen ist eine Sicherheitslücke im Betriebssystemkern der PS4, die es einem Angreifer ermöglicht, tiefgreifende Änderungen am System vorzunehmen und beispielsweise nicht autorisierte Software auszuführen. Der Kernel-Exploit ist in der Regel schwerwiegender und potenziell gefährlicher, da er einen tieferen Zugriff auf das System ermöglicht. **
-
Ist dieser Exploit eine schädliche Datei?
Ohne weitere Informationen kann ich nicht beurteilen, ob der Exploit eine schädliche Datei ist. Ein Exploit ist eine Methode, um eine Sicherheitslücke auszunutzen, und kann sowohl für gute als auch für böswillige Zwecke verwendet werden. Es hängt von der Absicht und dem Kontext ab, ob der Exploit schädlich ist oder nicht. **
-
Was ist der GTA 5 Exploit?
Der GTA 5 Exploit bezieht sich auf eine Schwachstelle im Spiel Grand Theft Auto V, die es Spielern ermöglicht, unerlaubte Vorteile zu erlangen. Dies kann beispielsweise das Ausnutzen von Fehlern im Spielcode sein, um unendlich Geld oder andere Ressourcen zu erhalten. Solche Exploits können den Spielspaß für andere Spieler beeinträchtigen und werden oft von den Entwicklern gepatcht, um sie zu beheben. **
-
Für welchen Exploit wird welche Programmiersprache verwendet?
Die Wahl der Programmiersprache hängt nicht direkt mit dem Exploit zusammen, sondern eher mit der Art der Anwendung, die ausgenutzt wird. Exploits können in verschiedenen Programmiersprachen geschrieben werden, je nachdem, welche Sprache für die Entwicklung der Anwendung verwendet wurde. Zum Beispiel könnten Exploits für Webanwendungen in Sprachen wie PHP, Python oder JavaScript geschrieben werden, während Exploits für Betriebssysteme in Sprachen wie C oder Assembly geschrieben werden könnten. Es gibt jedoch keine feste Regel, welche Sprache für welchen Exploit verwendet werden muss. **
Ähnliche Suchbegriffe für Gebeshuber-Klaus-Exploit
-
Diaglobal Erythrozyten & Hämatokrit Kontrolllösung – 5 × 1 ml ERY/HCT QS.cls-tabelle { border-collapse: collapse; width: 100%; min-width: 400px; } .cls-tabelle th { border: 1px solid #ddd; padding: 8px; text-align: left; background: #f2f2f2; } .cls-tabelle td { border: 1px solid #ddd; padding: 8px; text-align: left; } .cls-separator { border: 0; border-top: 1px solid #e0e0e0; margin: 24px 0; } .cls-merkmale-box { background: #f9f9f9; padding: 15px; border-radius: 5px; border-left: 5px solid rgb(46, 125, 50); } .cls-anwendung-box { background: #f0f7f0; padding: 15px 20px; border-radius: 5px; border: 1px solid #c8e6c9; } .cls-tabelle-wrapper { overflow-x: auto; } Diaglobal ERY QS – Kontrolllösung für Erythrozyten & Hämatokrit, 5 × 1 ml Wer in der Praxis Erythrozyten- und Hämatokritwerte patientennah misst, muss regelmäßig die Richtigkeit seines Messsystems prüfen — das fordert die Richtlinie der Bundesärztekammer (RiliBÄK) . Die Diaglobal ERY QS Kontrolllösung macht genau das einfach: Fünf gebrauchsfertige Röhrchen mit Hämolysat im Normalbereich, je 1 ml, sofort einsetzbar ohne Zusatzreagenzien. Sie deckt beide Parameter ab — Erythrozyten (ERY 142) und Hämatokrit (HCT 142) — in einem einzigen Kontrollvorgang. Für Hausarztpraxen, Dialysezentren, pädiatrische Praxen, Sportmedizin und Labore , die valide und dokumentierbare Messwerte im Praxisalltag benötigen. Die Anwendung ist identisch mit der Patientenmessung: 10 µl Kontrolllösung in eine frische Küvette pipettieren, ins Photometer einlegen, Messwert mit dem Sollbereich im Beipackzettel vergleichen. Liegt der Wert im Bereich, ist das Messsystem korrekt kalibriert. Bei Abweichungen lassen sich gezielt Küvettencharge, Pipettiervolumen oder Photometer überprüfen. Ein geöffnetes Röhrchen bleibt bei 2–8 °C bis zu vier Wochen stabil. Die Sollwerte sind spezifisch auf Diaglobal-Photometer abgestimmt; bei Geräten anderer Hersteller ist eine geräteindividuelle Validierung erforderlich. Das Sicherheitsdatenblatt steht auf der Produktseite unter Downloads bereit. Wichtige Merkmale Zwei Parameter, eine Lösung: Kontrolliert sowohl Erythrozyten (ERY 142) als auch Hämatokrit (HCT 142) in einem Kontrollvorgang — kein separates Kontrollmaterial nötig. Spart Lagerplatz und vereinfacht die Qualitätssicherung. Sofort einsatzbereit: Fünf gebrauchsfertige Röhrchen à 1 ml — keine Zusatzreagenzien, keine Vorbereitung. Direkt pipettieren, messen, dokumentieren. RiliBÄK-konform: Erfüllt die Anforderung der Bundesärztekammer zur wöchentlichen Richtigkeitskontrolle in der patientennahen Diagnostik. Protokollvordrucke sind bei Diaglobal kostenlos erhältlich. Geringer Verbrauch: Nur 10 µl pro Kontrollmessung — identisch mit dem Probenvolumen bei Patientenmessungen. Fünf Röhrchen reichen für viele Kontrollzyklen. Geöffnet stabil: Bis zu vier Wochen nach Öffnung bei 2–8 °C verwendbar. Praktisch für die wöchentliche Kontrolle ohne Materialverschwendung. Klare Sollwerte: Normalbereich mit dokumentierten Referenzwerten im Beipackzettel. Einfacher Soll-Ist-Vergleich für die Protokolldokumentation. CE-IVD zertifiziert: Zugelassen für den professionellen Einsatz in der In-vitro-Diagnostik. Anwendung & Durchführung Vorbereitung: Röhrchen vor Gebrauch sanft schwenken — nicht schütteln. Schütteln kann Schaumbildung verursachen und den Messwert verfälschen. Probenauftrag: Exakt 10 µl Kontrolllösung in eine frische Küvette (ERY 142 oder HCT 142) pipettieren — identisch mit dem Patienten-Volumen. Messung: Küvette in das auf die entsprechende Methode programmierte Photometer einsetzen und wie eine Patientenprobe messen. Auswertung: Messwert mit dem Sollbereich im Beipackzettel vergleichen. Bei Abweichungen Gerät, Pipettiervolumen und Küvettencharge prüfen. Dokumentation: Messwert und Datum im Qualitätskontroll-Protokoll eintragen. Protokollvordrucke sind bei Diaglobal kostenlos erhältlich. ⚠️ Bitte beachten: Kontrolle bei jeder neuen Küvettencharge, nach Gerätewartung und mindestens wöchentlich gemäß RiliBÄK durchführen. Die Sollwerte sind auf Diaglobal-Photometer abgestimmt — bei Geräten ande44,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Massi, Unisex, Sportbrille, Exploit EVO-bril (3 lenzen), uniseks, volwassenen, zwart, eenheidsmaat (Schwarz), SchwarzDie Massi Exploit EVO Sportbrille ist ein innovatives und vielseitiges Brillensystem, das speziell für aktive Personen entwickelt wurde, die eine anpassungsfähige visuelle Leistung in unterschiedlichen Lichtverhältnissen benötigen. Dieses Unisex-Modell bietet einen robusten schwarzen Rahmen, der aus leichten und widerstandsfähigen Materialien gefertigt ist, um einen komfortablen Ganztagsgebrauch für Erwachsene zu gewährleisten. Die zentrale Innovation dieser Brille ist das austauschbare Linsensystem, das drei verschiedene Linsen umfasst, die jeweils für spezifische Umgebungen optimiert sind. Die Brille ist nicht nur für den Einsatz beim Radfahren und Laufen geeignet, sondern auch für andere Ausdauersportarten, da sie eine hervorragende Kompatibilität mit Helmen und Kopfbedeckungen bietet. Mit verstellbaren Nasenpads und Schläfenenden sorgt die Brille für einen sicheren Halt, während die flexiblen Scharniere eine hohe Beweglichkeit ermöglichen. Die fortschrittliche Optiktechnologie der Linsen gewährleistet eine verzerrungsfreie Sicht und schützt die Brille durch kratzfeste Beschichtungen, die die optische Integrität auch bei längerer Nutzung bewahren. - Austauschbares Linsensystem mit drei verschiedenen Linsen für unterschiedliche Lichtverhältnisse - Verstellbare Nasenpads und Schläfenenden für individuellen Komfort - Flexibles Scharnierdesign für hohe Beweglichkeit und Haltbarkeit - Kratzfeste Linsen mit fortschrittlicher Optiktechnologie für verzerrungsfreie Sicht - Kompatibel mit Helmen und Kopfbedeckungen für verschiedene Sportarten.91,35 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacking u. Security, Fachbücher von Paul Zenker, Aaron Siller, Thomas Hackner, Roland Aigner, Matthias Wübbeling, André Zingsheim, Tobias Scheible, Frank Neugebauer, Peter Kloep, Stefan Kania, Klaus Gebeshuber, Michael KoflerDas Fachbuch "Hacking u. Security" bietet eine umfassende Anleitung für IT-Administratoren, die ihre Systeme gegen Angriffe absichern möchten. Verfasst von einem erfahrenen Team von Security-Profis unter der Leitung von Bestseller-Autor Michael Kofler, vermittelt es tiefgehendes Wissen über Angriffsvektoren und deren Behebung. Die Leser lernen, wie Angreifer denken und welche Strategien zur Absicherung von Infrastrukturen notwendig sind. Das Buch behandelt praxisnahe Beispiele und konkrete Szenarien, die von der Absicherung des Active Directory bis hin zum Einsatz von Kali Linux reichen. Zudem sind neue Kapitel zur Absicherung von GenAI-Anwendungen und zur Sicherheitsplattform Wazuh enthalten. Mit Anleitungen zu Tools wie Metasploit, Kali und OpenVAS wird der Leser zum Security-Experten ausgebildet.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann ein Roblox-Exploit mein Internet hacken?
Ein Roblox-Exploit kann dein Internet nicht direkt hacken. Ein Exploit ist eine Art von Software, die Schwachstellen in einem Computersystem ausnutzt, um unerlaubte Aktionen auszuführen. Es ist jedoch möglich, dass ein Exploit dein Roblox-Konto oder deine persönlichen Informationen gefährdet, wenn du unsichere Anmeldeinformationen verwendest oder auf betrügerische Links klickst. Es ist daher wichtig, vorsichtig zu sein und sichere Praktiken beim Surfen im Internet zu verwenden. **
-
Ja, Hacks von Exploit Play sind legal.
Ja, Hacks von Exploit Play sind legal. Exploit Play ist eine Plattform, die Tools und Hacks für Spiele anbietet, die von den Entwicklern genehmigt wurden. Solange die Nutzung dieser Hacks innerhalb der vom Spielentwickler festgelegten Richtlinien erfolgt, ist es legal, sie zu verwenden. Es ist jedoch wichtig, die Nutzungsbedingungen der Spiele zu beachten, um sicherzustellen, dass keine Regeln verletzt werden. **
-
Wie entferne ich den PS4 9.00 HEN Exploit?
Um den PS4 9.00 HEN Exploit zu entfernen, musst du die Custom Firmware (CFW) deinstallieren. Dies kann durch das Zurücksetzen der Konsole auf die Werkseinstellungen erfolgen. Stelle sicher, dass du vorher alle wichtigen Daten gesichert hast, da das Zurücksetzen alle Daten auf der Konsole löscht. Anschließend kannst du die Konsole neu starten und der Exploit sollte entfernt sein. **
-
Wer tötet Klaus?
Wer tötet Klaus? Ist Klaus überhaupt in Gefahr? Gibt es jemanden, der ein Motiv hätte, Klaus zu töten? Oder handelt es sich um eine hypothetische Frage in einem Krimi-Roman? Es bleibt spannend, herauszufinden, wer Klaus tatsächlich bedroht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.